• Deutsch
  • English
  • Anmeldung OTOBO Community
+49 (0)9427 68 39 000
OTOBO
  • SOFTWARE
    • Software | Überblick
    • IT Service Management
    • Customer Service Management
    • Enterprise Service Management
    • Demo
    • Download
    • Dokumentation
  • SERVICES
    • Überblick Services
    • Beratung
    • Training
    • Entwicklung
    • OTRS Migration zu OTOBO
    • Support
    • Managed Service
    • Support-Portal
  • UNTERNEHMEN
    • Über uns
    • Karriere
    • Partner
    • Kontakt
    • Newsletter
  • RESSOURCEN
  • COMMUNITY
    • Open Source
    • Community Forum
    • Download
    • Dokumentation
    • OTOBO übersetzen
  • Click to open the search input field Click to open the search input field Suche
  • Menü Menü
Ansicht von 5 Antwort-Threads
  • Autor
    Beiträge
    • 23. September 2026 um 14:25 Uhr - Views: 128 #44819
      Markus Fuhrmann
      Teilnehmer

        Hallo zusammen,
        ich teste gerade die Otobo 11.1.0 Beta3 mit einer Docker-Installation.
        Ich habe das System zum Testen neu aufgesetzt, allerdings funktioniert das Abholen und Senden von E-Mails nicht.
        Im Kommunikationsprotokoll bekomme ich folgende Fehlermeldung:
        Open connection to 'outlook.office365.com' ([...]@[...].com).
        ImapTLS: Can't connect to outlook.office365.com: 2 NO AUTHENTICATE failed.

        Folgende Einstellungen habe ich getroffen:
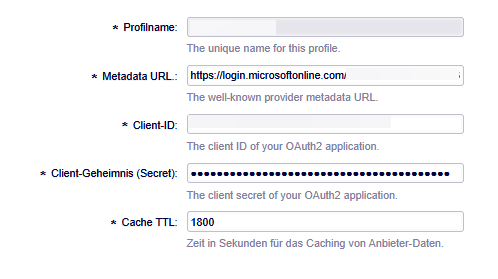
        OIDC-Anbieterprofil
        Metadata URL: https://login.microsoftonline.com/[tenant-id]/v2.0/.well-known/openid-configuration

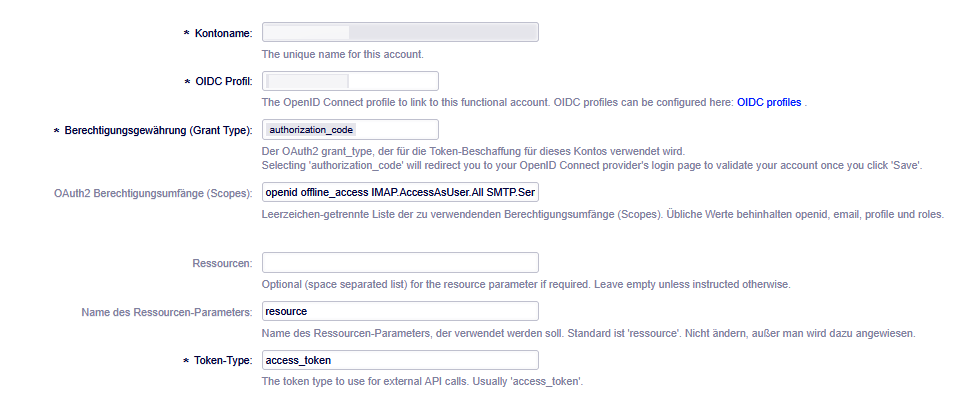
        OIDC-Funktionskonten

        OAuth2 Scopes: openid offline_access IMAP.AccessAsUser.All SMTP.Send

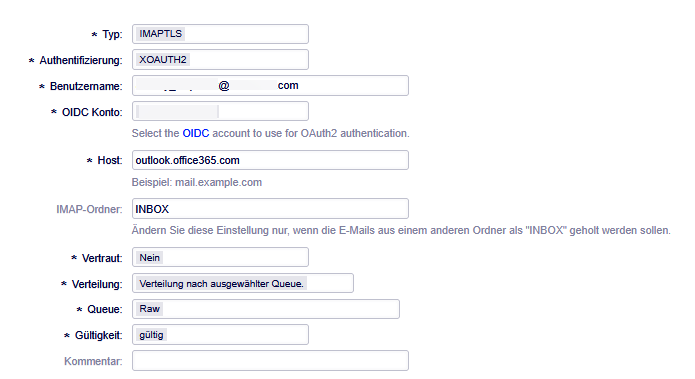
        E-Mail-Konto

        Benutzername: Der Nutzername meines OIDC Users inklusive Domain.

        Mein Setup sieht außerdem so aus, dass ich einen User habe, welcher sich bei Microsoft anmeldet und auf ein Postfach zugreifen darf.

        Gibt es hierzu Ideen, warum ich diese Fehlermeldung bekomme? Leider finde ich keine weiteren Logs dazu im Otobo/docker logs und Microsoft wirft auch keine Fehler. Einen OAuth2 Token bekomme ich im Otobo über die OIDC Funktionskonten.

        Viele Grüße
        Markus

      • 24. September 2026 um 14:25 Uhr #44827
        marcel-graf
        Teilnehmer

          Hallo Markus,

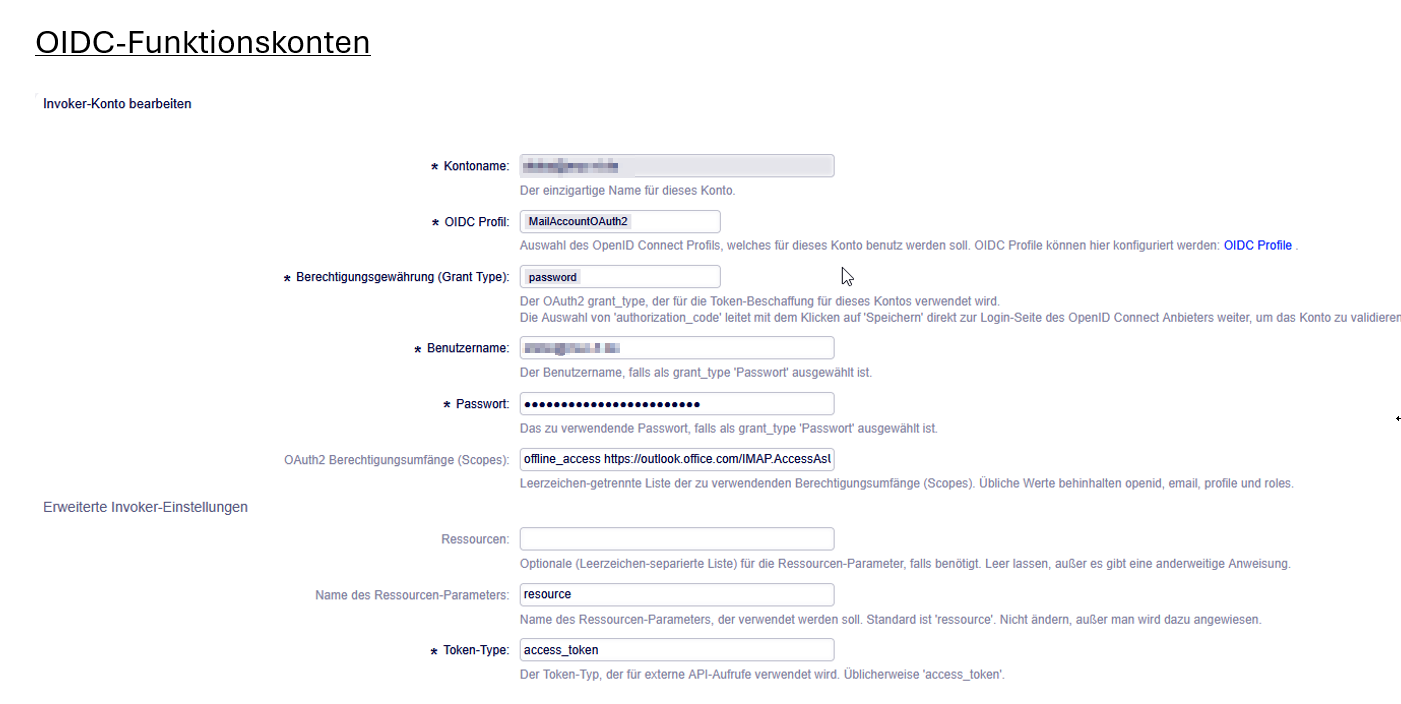
          wir haben das bei uns so am laufen (siehe Bild).

          OAuth2 Berechtigungsumfänge (Scopes)  und Berechtigungsgewährung sind zu eurem unterschiedlich.

          offline_access https://outlook.office.com/IMAP.AccessAsUser.All

          Und beim Konto haben wir „IMAPS“ als Typ

          Gruß Marcel

        • 24. September 2026 um 14:34 Uhr #44829
          marcel-graf
          Teilnehmer

            Für SMTP Versand nutzen wir aktuell noch das MultiSMTP Addon und Sendgrid, wegen verschiedener Absende Adressen.

            Gruß Marcel

          • 29. September 2026 um 13:53 Uhr #44848
            Markus Fuhrmann
            Teilnehmer

              Hi Marcel,
              danke für deine Antwort. Die Umstellung von IMAPTLS auf IMAPS hat die Fehlermeldung von
              ImapTLS: Can't connect to outlook.office365.com: 2 NO AUTHENTICATE failed.
              auf
              ImapTLS: Can't connect to outlook.office365.com: 1 NO AUTHENTICATE failed.
              das sieht also leider nicht besser aus.

              Wenn ich „Passwort“ als Grant Type nutze bekomme ich die Fehlermeldung, dass es meinen User im Tenant nicht gibt, obwohl die Tenant ID richtig ist und mein User dort auch existiert. Da werde ich bei meinen Admins mal nachfragen, ob die da noch mehr im Azure sehen.

              Viele Grüße
              Markus

            • 29. September 2026 um 15:21 Uhr #44850
              marcel-graf
              Teilnehmer

                Hallo Markus,

                ich hoffe du hast „password“ geschrieben und nicht „passwort“.

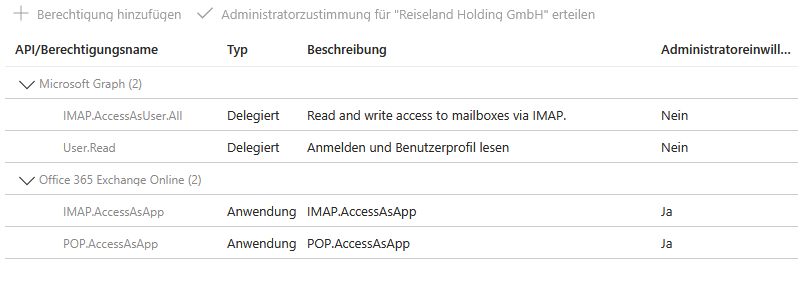
                Eventuell stimmt im Entra Admin Center, unter App Registrierung -> deine App, die API Berechtigung nicht.

                So sieht es bei uns aus.


                Das ist die Metadaten URL vom OIDC-Anbieterprofil:

                https://login.microsoftonline.com/{TENANT}/v2.0/.well-known/openid-configuration?appid={APPID}

                und das habe ich bei OAuth2 Berechtigungsumfänge (Scopes) :

                offline_access https://outlook.office.com/IMAP.AccessAsUser.All

                Gruß Marcel


              • 7. Oktober 2026 um 8:05 Uhr #44887
                Markus Fuhrmann
                Teilnehmer

                  Hi Marcel,
                  ja, da gibt es nur eine vordefinierte Auswahl. Ich habe also „password“ geschrieben.
                  Die Berechtigungen mit Microsoft Graph habe ich genauso. Aber bei den Office 365 Exchange Online Berechtigungen frage ich nochmal bei den Kollegen nach.
                  Bei der Metadaten URL hast du die Appid noch mit angegeben. Das habe ich auch mal gestestet, dann bekomme ich die Fehlermeldung, dass es den User Account nicht im directory gibt. Allerdings ist der ja dort angelegt. Mal schauen, was die Kollegen noch dazu sagen.
                  Die Scopes habe ich ja auch so wie du angegeben.

                  Viele Grüße
                  Markus

              • Autor
                Beiträge
              Ansicht von 5 Antwort-Threads
              • Du musst angemeldet sein, um auf dieses Thema antworten zu können.

              Foren durchsuchen

              Anmeldung

              Anmeldung

              Konto erstellen
              Passwort vergessen?

              Login via Social

              Profil

              Bitte vervollständigen Sie nach der Registrierung Ihr Profil, das vereinfacht die spätere Kommunikation enorm. Ihre Profileinstellung finden Sie, wenn Sie auf Ihr Avatarbild klicken.

              Sie können Ihren Avatar ändern, indem Sie sich mit Ihrer E-Mail-Adresse unter gravatar.com registrieren.

              Letzte Aktivitäten

              • Wiederkehrende MariaDB-Warnungen bei nativer OTOBO-Installation
              • Kundenportal (Self Service Platform) erstellen
              • IMAP E-Mail Abruf Fehlermeldung: NO AUTHENTICATE
              • (11.0.17)Beim Importieren von Kunden keine Übernahme von Dynamischen Feldern.
              • Otobo 11.1. Beta 3

              Unternehmen

              Über uns
              Karriere
              Stellenbörse
              Partner werden
              Kontakt
              Newsletter

              OTOBO | Simplify work and create exceptional service experiences.

              Die Source Code Owner und Maintainer hinter OTOBO.

              Software

              Service Management-Plattform
              OTOBO Demo
              OTOBO Download
              OTOBO Dokumentation

              Security-Problem melden:
              security@otobo.org

              Services

              Support-Portal
              Beratung
              Training
              Support
              Managed Services
              Erweiterung
              OTRS Migration
              Partner finden

              Community

              Open Source
              Community Forum
              Mitmachen
              OTOBO Developer
              OTOBO@GitHub

              © 2026 Rother OSS GmbH | All rights reserved.
              • Cookie-Einstellungen
              • Impressum
              • Datenschutz
              • Haftungsausschluss
              Nach oben scrollen Nach oben scrollen Nach oben scrollen